Sicurezza digitale.

Il sito raccoglie richieste; una piattaforma può gestire account, dati e operazioni. Capire cosa proteggere significa partire da queste funzioni. Ti aiutiamo a individuare i problemi, dare una priorità agli interventi e controllare le correzioni. Le verifiche iniziano solo dopo aver concordato sistemi autorizzati, attività e responsabilità; la gestione successiva richiede un accordo distinto.

Raccontaci il progetto

Una richiesta coinvolge più servizi

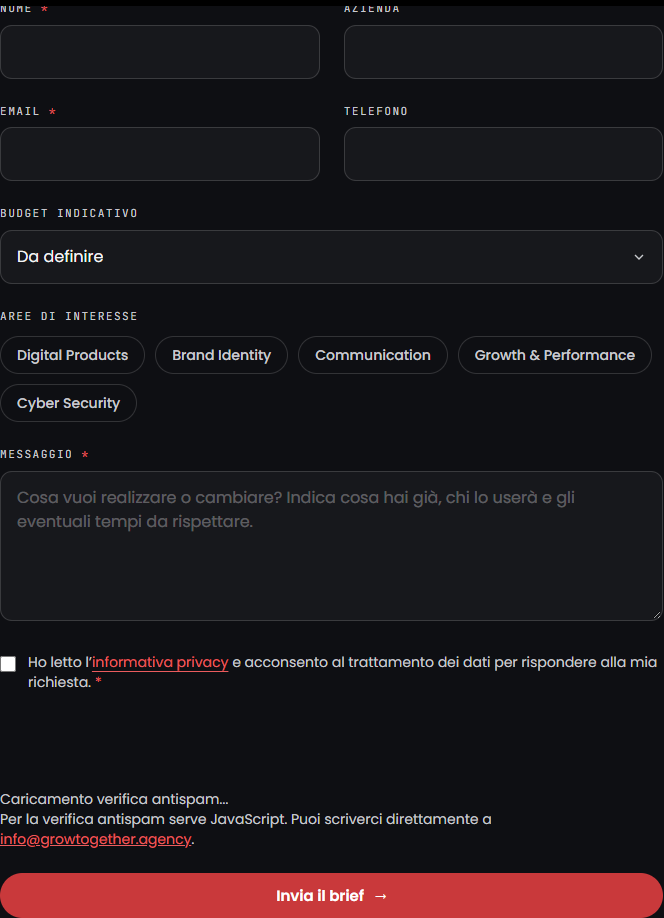
Il nostro modulo di contatto rende visibile il primo passaggio: una persona descrive il progetto. La richiesta prosegue poi verso il server, il servizio email e la casella destinataria. Ricostruire questo percorso aiuta a distinguere un problema del modulo da un problema di recapito e a coinvolgere chi gestisce ciascun servizio.

La schermata documenta l'interfaccia, non un invio riuscito o l'efficacia della protezione antispam.

Apri il modulo di contatto
Modulo di contatto di GrowTogether con i campi vuoti per descrivere un progetto.
Il modulo di contatto di GrowTogether. La richiesta parte da questi campi; la verifica del recapito prosegue sul server, nel servizio email e nella casella destinataria. Apri l'immagine completa

Collegare i controlli a chi può intervenire

Prima di assegnare le verifiche ricostruiamo le dipendenze del sito. Per ogni passaggio occorrono un riscontro e un referente: il dominio, l'hosting e la posta possono avere gestori diversi e richiedere autorizzazioni distinte.

PassaggioCosa chiarire
Dominio e hostingAccount intestati, accessi e rinnovi: chiarire chi controlla il dominio e il pannello di hosting, riceve gli avvisi e può recuperare l'accesso.
Sito e piattaformaFunzioni, ruoli, dati e componenti: coinvolgere chi sviluppa o gestisce il sistema e distinguere le segnalazioni automatiche dai problemi confermati.
Modulo e postaPagina, server, servizio email e destinatario: assegnare i controlli ai rispettivi gestori e cercare il riscontro nella casella, oltre alla conferma sul sito.
Copie e ripristinoFile, database e configurazioni: indicare chi conserva le copie e prova il recupero. La posta o un gestionale esterno possono richiedere procedure separate.
Avvisi e interventiEventi osservati, destinatari e orari: concordare chi legge le segnalazioni, chi può intervenire e a chi spettano le decisioni aziendali e sui dati personali.

Questa mappa organizza il confronto con i gestori: non attribuisce controlli già verificati o un punteggio di sicurezza al sito.

Definire i sistemi da esaminare

Per scegliere controlli pertinenti dobbiamo sapere cosa deve continuare a funzionare e chi può autorizzare il lavoro. Su un progetto nuovo discutiamo questi aspetti insieme alle funzioni; su uno esistente ricostruiamo prima come viene gestito.

Che cosa va protetto in un progetto digitale?

Per un sito aziendale contano le pagine, gli accessi e il percorso delle richieste. Per un e-commerce o un portale entrano anche ordini, account e permessi. Partiamo dalle funzioni e dai dati che il progetto gestisce, così da definire controlli pertinenti invece di applicare la stessa lista a ogni sistema.

Ricostruisci i servizi da cui dipende il sito

Quali autorizzazioni e limiti si concordano prima delle verifiche?

Si definiscono i domini e gli ambienti coinvolti, le funzioni da esaminare, gli account di prova, i dati utilizzabili e le attività escluse. L’autorizzazione deve provenire da chi ha titolo sul sistema; eventuali servizi di terzi richiedono anche il rispetto delle loro condizioni. Il confronto commerciale non avvia da solo un test.

Descrivi il sito e l’ambito da valutare
Dipendenze, referenti e limiti delle verifiche

Che cosa va protetto in un progetto digitale?

Un modulo può mostrare un messaggio di invio riuscito senza che la richiesta arrivi al destinatario. Un sito può restare visibile mentre il dominio, il pannello di hosting o la casella email hanno un problema. Il lavoro deve quindi chiarire quali passaggi comprende e quali dipendono da fornitori o strumenti esterni.

In un nuovo sito o software, ruoli, dati da conservare, accessi dei fornitori e modalità di ripristino si discutono insieme alle funzioni. Su un progetto esistente ricostruiamo prima come viene gestito e chi può intervenire. Questo collega la sicurezza allo sviluppo e alla manutenzione effettivi, senza confondere il sito con tutta la rete aziendale.

Quali autorizzazioni e limiti si concordano prima delle verifiche?

Il referente tecnico e quello aziendale devono sapere quando si lavora, come vengono gestiti i dati e chi contattare se emerge un problema. Se una verifica rischia di interferire con ordini o richieste reali, si concorda un ambiente adatto o una modalità diversa prima di procedere. I sistemi non autorizzati restano fuori dal lavoro.

Il perimetro deve essere leggibile anche a fine incarico: quali funzioni e ruoli sono stati esaminati, in quale versione, e quali dipendenze non lo sono state. Questo permette di interpretare il rapporto e di decidere se un cambiamento successivo richiede un’altra verifica, senza estendere l’esito a tutto ciò che l’azienda usa.

Dalla valutazione alla correzione

Una proposta utile separa le verifiche dagli interventi e dal controllo finale. Il rapporto deve permetterti di decidere dove investire e dare a chi gestisce il sistema le informazioni per correggere il problema.

Valutazione, penetration test e correzioni sono lo stesso lavoro?

Una valutazione di sicurezza esamina il progetto nel perimetro concordato e identifica problemi e controlli mancanti. Un penetration test approfondisce, con prove autorizzate, le conseguenze di vulnerabilità specifiche. Correggere codice o configurazioni e verificare il risultato sono attività successive: devono essere riconoscibili nella proposta.

Come distinguere verifica, intervento e controllo finale

Che cosa deve rendere chiaro un rapporto di sicurezza?

Colleghiamo ogni problema alla funzione interessata, alle condizioni osservate e alle conseguenze per dati o attività. Il rapporto indica priorità motivata, intervento proposto e parti non verificate. Dopo la correzione confrontiamo l'esito con il risultato atteso e controlliamo il percorso legittimo sulla versione modificata: le prove descritte non certificano la sicurezza completa del sistema.

Il riferimento OWASP per i requisiti delle applicazioni web
Segnalazioni, priorità e verifica della versione pubblicata

Valutazione, penetration test e correzioni sono lo stesso lavoro?

Le verifiche possono richiedere documentazione, configurazioni, codice o account tecnici dedicati, secondo ciò che viene concordato. Una scansione automatica può segnalare un componente o un comportamento da esaminare; il rapporto deve distinguere queste segnalazioni dai problemi effettivamente confermati e spiegare che cosa resta non verificato.

La correzione può spettare a GrowTogether, al gestore del sito o al fornitore del servizio coinvolto. Nel piano di lavoro indichiamo chi la prende in carico e come verrà controllata. Se il problema è risolto su un ambiente di prova, il passaggio in produzione e la verifica della versione pubblicata restano due passaggi da organizzare.

Che cosa deve rendere chiaro un rapporto di sicurezza?

Per chi gestisce il sito servono informazioni sufficienti a riconoscere il problema e lavorare sulla correzione, condivise in modo riservato. Per chi decide il budget servono la funzione coinvolta, l’effetto concreto e le dipendenze. La priorità di una richiesta che non arriva in casella è diversa da quella di un accesso non autorizzato ai dati: il rapporto deve spiegare la differenza.

Se una modifica è stata controllata in un ambiente di prova, occorre organizzare anche il passaggio in produzione e verificare la versione pubblicata. Per le applicazioni web, i requisiti OWASP ASVS offrono un riferimento con cui concordare controlli verificabili.

Organizzare il lavoro e la gestione successiva

Dopo una correzione restano aggiornamenti, copie e segnalazioni da seguire. Chi se ne occupa e con quali orari va deciso nel progetto o in un accordo successivo, così la tua azienda sa chi coinvolgere quando cambia il sistema o emerge un problema.

Chi gestisce aggiornamenti, backup e segnalazioni dopo il rilascio?

Concordiamo chi aggiorna il software, conserva le copie, prova il ripristino e legge gli avvisi. I compiti possono essere distribuiti tra la tua azienda, hosting e sviluppatori. Orari di copertura, tempi di presa in carico e gestione degli incidenti richiedono accordi specifici: lo sviluppo o una valutazione non includono automaticamente assistenza continua o copertura 24 ore su 24.

Cosa verificare su backup, ripristino e responsabilità

Cosa serve per definire un intervento di sicurezza?

Raccontaci il sito o la piattaforma, le funzioni importanti, i dati trattati, i fornitori e il motivo del contatto, senza inviare password, chiavi o dati dei clienti. Distinguiamo un nuovo rilascio, un dubbio sugli accessi e un problema in corso per definire il preventivo. Il supporto tecnico alle misure di protezione dei dati non equivale a una certificazione o a una promessa di conformità normativa.

Raccontaci il progetto o il problema da esaminare
Backup, formazione e condizioni della proposta

Chi gestisce aggiornamenti, backup e segnalazioni dopo il rilascio?

Per i backup si deve sapere quali file e dati vengono salvati, dove si trovano le copie e che cosa serve per recuperare il servizio. Un archivio delle pagine può non contenere la casella email o il database degli ordini. La prova di ripristino aiuta a misurare il tempo necessario e a confrontarlo con il fermo che l’azienda può sostenere.

Un avviso deve raggiungere una persona che sa quando e come intervenire; va organizzato anche il supporto fuori orario, quando previsto. La formazione del team si collega ai suoi compiti, come gestire gli accessi e segnalare una richiesta sospetta.

Cosa serve per definire un intervento di sicurezza?

La proposta deve distinguere valutazione iniziale, eventuali prove autorizzate, correzioni tecniche e verifica successiva. Vanno indicati anche gli ambienti disponibili, i referenti e le attività che dipendono da un altro fornitore. Se il progetto cambia, si riconsidera il perimetro prima di trattare il nuovo lavoro come già incluso.

Per il primo confronto basta descrivere il problema e chi gestisce il sistema. Le misure tecniche di protezione dei dati possono entrare nel progetto; l'inquadramento degli obblighi e la valutazione di un eventuale incidente coinvolgono anche i responsabili competenti.

Preparare il confronto sul tuo sistema

Porta una descrizione del sistema e delle persone che lo gestiscono. Da qui definiamo il perimetro, le attività da proporre e le dipendenze da altri fornitori; se il progetto cambia, riconsideriamo l'ambito prima di trattare il nuovo lavoro come già incluso.

  • Sito o piattaforma, ambienti disponibili e motivo della richiesta.
  • Funzioni da mantenere operative e tipi di dati trattati.
  • Gestori di dominio, hosting, posta e sviluppo, con i referenti da coinvolgere.
  • Documenti o riscontri già disponibili e problemi ancora da chiarire, condivisi senza credenziali o dati dei clienti.

La proposta distingue valutazione iniziale, eventuali prove autorizzate, correzioni e verifica successiva. Il primo contatto non avvia un test sui tuoi sistemi.

Parliamo del tuo progetto